Linux 7.3 rompe records: Time Machine en el kernel, sandbox failfs y 807 debutantes
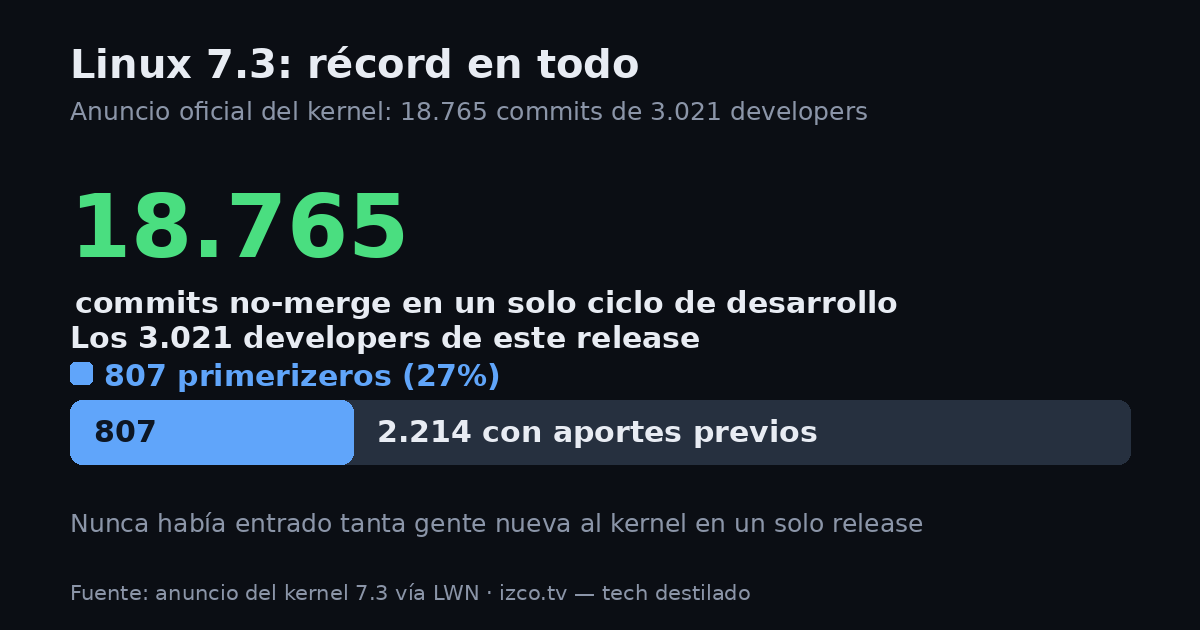
Te digo la firme: el kernel Linux 7.3 llegó con números récord: 18.765 commits de 3.021 developers, 807 de ellos estrenándose como contribuidores. Trae respaldo Time Machine de Mac directo en el servidor SMB del kernel, un sandbox nuevo llamado failfs, soporte para chips M3 de Apple y el primer driver Wi-Fi HaLow. La comunidad pelea por el uso de IA de Linus.
El kernel que rompió sus propios records (y a Linus de vacaciones)
Linus Torvalds soltó la versión final de 7.3 un domingo como manda la tradición, y en plenas vacaciones familiares: avisó que el merge window de 7.4 se abre más tarde de lo normal porque él andaba en un bote, bajo el agua. El release llegó con cifras que nadie había visto: 18.765 commits de código en un solo ciclo, 3.021 personas contribuyendo y 807 primerizos, o sea más del 26% de la gente que tocó el kernel esta vez jamás había aportado antes.
Entre las novedades con nombre propio: el servidor SMB del kernel (ksmbd) entendió las extensiones que Time Machine necesita para respaldar; llegó failfs, un pseudo-filesystem pensado para sandbox donde absolutamente toda operación de archivos falla; el device tree de ARM ganó soporte para los SoC M3 Pro, Max y Ultra de Apple; y entró el primer driver Wi-Fi HaLow, esa variante de 900 MHz que prioriza alcance y ahorro de energía. Además mejoró el manejo de VRAM en GPUs modestas (buenas noticias pa los que juegan en PCs humildes), rindieron mejor btrfs y ext4, y el binfmt_misc más potente le sirve a distros como NixOS.
Por qué importa
Porque el kernel es la base de todo: de tu NAS casero, del Android del celular, de los servidores donde corre la nube que usas sin pensar. Un release récord en participación (807 gente nueva) dice que el proyecto sigue absorbiendo gente, en plena era donde todos se preguntan si la IA está matando al developer junior.
Y porque dos de sus frentes calientes quedaron a la vista: la IA entró oficialmente al flujo del kernel (con Linus usándola y asumiendo el peaje: un race condition suyo apareció en el peer review), y el soporte para Mac mejoró justo cuando Apple cerró más sus ecosistemas. Ambas cosas te afectan aunque no compile un kernel en tu vida.
¿Mi Mac ya puede respaldar directo a un server Linux?
Sí, y ojo que acá la discusión corrigió media cobertura: no es ningún reverse engineering. Apple publica el código de su cliente SMB en GitHub con licencia BSD, y Samba, el servidor clásico, entiende Time Machine hace años con un par de líneas en smb.conf (el módulo vfs_fruit) más un avahi anunciando el share. TrueNAS lleva un botón para esto hace un buen rato. La novedad de 7.3 es que el otro servidor, ksmbd —el que corre dentro del kernel—, ahora también lo hace, opt-in por share. Para los que manejan Macs por red, AFP ya no es camino: SMB es la única vía oficial, así que cada mejora en esto se agradece.
¿Por qué hay un servidor de archivos DENTRO del kernel?
Buena pregunta, y el hilo también la hizo. La respuesta menos romantica: licencias. Samba es GPLv3 y a varios proveedores embebidos les da urticaria, así que ksmbd vive en el kernel en parte por eso. ¿Rendimiento? Discutido: un daemon en espacio de usuario llena la mayoría de los enlaces domésticos con un solo core; para NVMe-oF y 200 gigabits la cosa cambia, y de ahí el soporte RDMA (SMB Direct) que ahora además encripta. El costo es conocido: si comprometen ksmbd, están dentro del kernel, no en un proceso más. Riesgo y beneficio clásico.
¿Qué es failfs y por qué me sirve?
Es un pseudo-filesystem cuya gracia es no tenerla: todo lookup de ruta falla. Un proceso que deja su raíz ahí (con el nuevo syscall fchroot) queda imposibilitado de abrir archivos por ruta, solo puede usar file descriptors que ya tenía abiertos. En criollo: si hackean ese proceso, no puede pasearse por el disco ni soltar un shell donde nadie lo esté mirando. Es un sandbox más fino que un chroot tradicional, y combina con contenedores. La comunidad ya está pidiendo el hermano testigo: un filesystem que falle al azar para probar cuán resiliente es tu software (los tools para dispositivos existen hace tiempo, tipo dm-flakey).
¿Qué pasó con la IA en el kernel?
La discusión mas jugosa. Linus reconoció usar asistentes de IA y en el peer review de su código apareció un race condition, que es exactamente el riesgo que los escépticos venían gritando. La política oficial del kernel es pragmática: usa la IA que quieras, pero el que firma el patch responde por la calidad, punto. Y en la última reunión los mantenedores votaron eliminar la obligación de etiquetar los patches con "Assisted-by", con un argumento honesto: el tag se mentiría igual y solo produciría cacerías de brujas. La documentación se está actualizando recién ahora. O sea: la IA quedó normalizada, el control de calidad sigue siendo humano.
Qué significa esto en Chile
- Precio: si en la casa o la pega hay Macs pagando iCloud para respaldar, un server Linux o NAS con el kernel nuevo (o Samba con vfs_fruit) hace el trabajo por el costo del disco. Sin mensualidades.
- Datos/clientes: para TI de pymes con flota mixta Mac/Linux, ksmbd con encriptación por share y protección anti-replay permite ofrecer respaldo compatible Time Machine sin depender de Samba ni de sus licencias GPLv3.
- Oportunidad local: el servicio "instalo y dejo andando el respaldo de tu Mac a un NAS propio" es concreto, barato de operar y cada actualización de precios de Apple lo vuelve más vendible. Failfs, cuando llegue a las distros, abre consultoría de hardening para servicios expuestos.
Qué haría yo esta semana
- Si respaldas Macs a un NAS Linux: revisa qué versión de kernel y de Samba corres. Con Samba moderno + vfs_fruit + avahi ya funciona; el kernel 7.3 solo lo hace más simple cuando tu distro lo traiga.
- Si tienes hardware recién salido (Mac M3 que quieres con Linux, chips Qualcomm, Wi-Fi HaLow para un predio grande): este kernel es tu excusa para probar mainline.
- Si mantienes software open source: copia la norma del kernel en tu CONTRIBUTING. IA permitida, disclosure opcional, el que firma responde. Simple y defendible.
- Para servidores en producción: no corras a instalar 7.3 el día 1. Récord de commits y 807 debutantes significan más superficie para bugs; espera al 7.3.1 o al próximo LTS (por costumbre, el último release del año queda LTS).
- Mira el anuncio original de Linus: dura poco y explica el tono del proyecto mejor que cualquier resumen.
Preguntas frecuentes
¿Linux 7.3 es un cambio radical por ser versión 7?
No. El número mayor sube cuando el menor se pasa de 6.19, nada más: no hay semver aquí. Un 7.x es igual de (in)estable que un 6.x, y las LTS salen siguiendo el ritmo de siempre.
¿Time Machine ya funciona con cualquier NAS?
Con Samba llevaba años (con más o menos suerte según el setup) y TrueNAS lo trae con un checkbox. Desde 7.3 también el servidor SMB del kernel lo soporta, opt-in. Si tu NAS no actualiza, no cambies nada por apuro.
¿El kernel está lleno de código generado por IA ahora?
La política lo permite explícitamente y ya no exige etiqueta de asistencia; el responsable de la calidad es quien envía el patch. Hubo un caso público: un race condition en código asistido por IA del propio Linus, cazado en revisión. El sistema funcionó, que es la mejor noticia.
¿Vale la pena actualizar hoy?
Para desktop y hardware nuevo, adelante. Para servidores críticos, el clásico: espera el primer puntual de mantenimiento o el LTS, que por costumbre es el último release del año.