PHP ya tiene el parche del RCE: la pelea es que llegue a tu contenedor
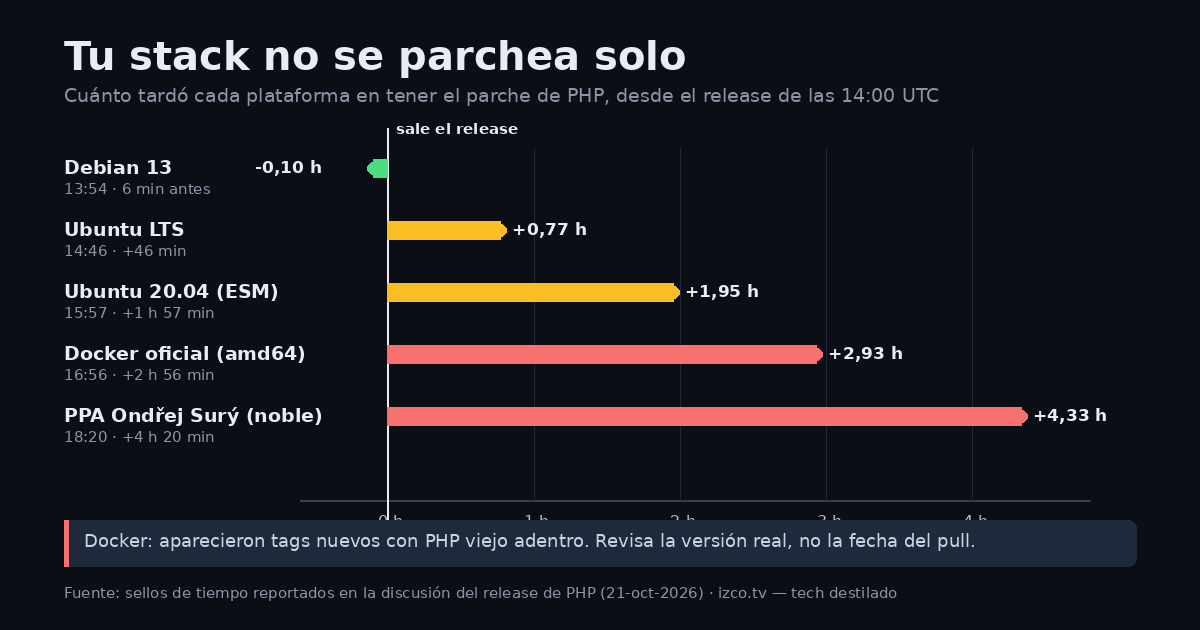
Cortita: PHP liberó 8.2.35, 8.3.36, 8.4.27 y 8.5.12 con el parche de dos RCE críticos, CVE-2026-109618 y CVE-2026-109619, que se disparan sin autenticarse. El release salió a las 11:00 de Chile, pero Debian, Ubuntu, la PPA de Ondřej y las imágenes oficiales de Docker fueron llegando con cuentagotas durante casi cinco horas.
El hoyo estaba en la memoria y en los errores, o sea en todas partes
Los dos bugs viven en las tripas del motor: manejo de memoria y manejo de errores. Eso explica por qué el susto fue grande y por qué el parche demoró lo que demoró.
El primero, CVE-2026-109618, es una corrupción por out-of-memory. Si un request llega justo al límite de memory_limit en el momento menos oportuno, PHP deja datos internos a medio inicializar y después los trata como si estuvieran completos. En Apache con mod_php, un request sin autenticar puede gatillarlo antes de que corra una sola línea de tu aplicación, y con la configuración por defecto se demostró ejecución remota de código. En PHP-FPM también se confirmó, pero por rutas de código de la aplicación.
El segundo, CVE-2026-109619, es un use-after-free por estado global rancio: un error fatal en el punto equivocado deja un puntero a memoria de un request anterior, y el siguiente request que atiende el mismo worker la usa. Se confirmó crash y se demostró RCE contra una aplicación real corriendo sobre Apache con mod_php.
La lista de afectados que publicó php.net no deja lugar a dudas: PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed. O sea, prácticamente cualquier forma en que se te ocurra servir PHP.
Por qué importa
Porque PHP sigue moviendo más del 70% de los sitios con servidor identificable, y porque este no es un bug de una app mal escrita: es un bug del lenguaje que atiende la app. No necesitas una vulnerabilidad en tu código para que te toque. Necesitas que tu PHP esté viejo.
Y porque la ventana entre «hay exploit público» y «tu stack tiene el parche» no fue de minutos. Fue de horas, y en algunos casos de casi cinco. En ese rato, cualquiera con un agente y ganas podía apuntar a los miles de sitios que todavía no habían actualizado. No es teoría: en el hilo hubo gente reportando decenas o cientos de intentos contra sus servidores, y hosting grandes apagando WordPress por precaución.
¿Qué pasó con Ubuntu, Docker y la PPA de Ondřej?
Acá está la parte que ningún comunicado cuenta y que a ti te importa más que el CVSS. El parche existía a las 14:00 UTC. Que estuviera en tu máquina es otra historia.
- Debian 13: seis minutos antes del anuncio oficial. Los paquetes ya estaban construidos.
- Ubuntu LTS: unos 46 minutos después. Los builds existían en Launchpad, pero los mirrors demoraron en indexarlos.
- Ubuntu 20.04 con ESM: casi dos horas después. Mucha gente quedó sin update hasta que aparecieron los paquetes viejos.
- Imagen oficial
phpde Docker (amd64): dos horas y 56 minutos después. Antes de eso aparecieron tags vacíos y placeholders que no se podían pullear. - PPA de Ondřej Surý (noble): más de cuatro horas, con Launchpad tirando 503 por la carga.
El detalle venenoso es el de Docker. Las imágenes «oficiales» de PHP no las mantiene el equipo de PHP: las mantiene el equipo de Docker Official Images, con un pipeline público y varios pasos manuales. Resultado: durante un par de horas hubo imágenes en Docker Hub que parecían nuevas pero traían PHP viejo. Varios proyectos grandes —Matomo, WordPress, Nextcloud— reconstruyeron sus imágenes en ese rato y quedaron con la versión vulnerable adentro. Si actualizaste el martes en la tarde y no revisaste la versión real, es probable que tengas una imagen con fecha nueva y PHP viejo.
Y el otro dato que vale la pena decir en voz alta: buena parte de ese ecosistema descansa en una sola persona. Ondřej Surý mantiene los paquetes de PHP para media Europa y su Patreon anda por los 700 dólares al mes. Eso no es un dato pintoresco: es la infraestructura crítica del lenguaje que corre tu sitio.
¿Te salva Cloudflare o bloquear los multipart?
No. Y conviene entender por qué, porque hubo confusión en todos lados.
Cloudflare sacó reglas WAF y las desplegó antes de que el exploit fuera público. Bien por ellos. Pero ellos mismos dicen, en la letra chica, que es un paliativo: un stopgap. No reemplaza el parche. Si tu hosting te vende «estamos protegidos por Cloudflare» como sustituto de actualizar PHP, te está vendiendo humo.
La otra medida casera que circuló fue apagar session.upload_progress.enabled y bloquear los multipart en el proxy. Sirve, pero para una de las rutas de explotación conocidas, no para el bug completo. Y tiene un costo concreto: si bloqueas multipart, se te caen los formularios con archivos, los avatares, los adjuntos y varios flujos de login. Como parche de emergencia mientras llega el paquete, sí. Como solución definitiva, no.
¿Y si estoy en PHP 7 o 5.6?
Hay parches, pero por la puerta de atrás. El equipo de PHP publicó backports mínimos de código para 7.4, 8.0 y 8.1 para quien compila desde fuente, y gente como Sury y Debian sacaron builds para ramas viejas — incluso 5.6.40-104. Que existan no significa que alguien te los vaya a instalar solo: si tu sitio corre en una versión sin soporte, esa pega es tuya o de tu hosting.
Y seamos honestos: si tu producción está en PHP 5.6 en 2026, este parche no es tu problema principal. Es el recordatorio de que llevas años sin poder actualizar nada.
¿Por qué el parche salió casi dos meses después del reporte?
La cronología que publicó la PHP Foundation: Wiz reportó el 24 de agosto, PHP reconoció el 21 de septiembre y liberó el 21 de octubre. Un mes para reconocer, otro para parchar. El parche no es un if de tres líneas: son miles de chequeos de OOM repartidos por el código, porque el problema está en el corazón del motor y arreglarlo mal te rompe medio ecosistema de extensiones.
En el medio hubo de todo. Una de las empresas que reportó el bug publicó un video con una POC antes de tiempo, Chainguard sacó imágenes con el fix seis horas antes del embargo, y el revuelo hizo que medio mundo empezara a escanear el código de PHP buscando el bug. Cuando el secreto ya no era secreto, la parte de «coordinación» del disclosure ordenado quedó en el papel.
¿Hay un segundo bug en la misma versión?
Sí, y es el detalle que te puede morder si actualizaste ayer y te fuiste a dormir tranquilo. PHP 8.5.12 introdujo un double-free que produce crash en ciertas condiciones. El análisis que circuló —y que el propio equipo está mirando en el issue 24488— dice que la ventana para reclamar la memoria es cero por construcción, así que hasta ahora no es explotable. Pero es un recordatorio de que los parches de emergencia también traen bugs. Si puedes, programa una revisión de 8.5.13 cuando salga.
Qué significa esto en Chile
- Precio: la cuenta no es la licencia de PHP, que es gratis. Es la hora hombre de tu equipo o de tu agencia revisando servidores, reconstruyendo imágenes y apagando sitios. Para una pyme con hosting compartido, el costo real es el rato que el sitio estuvo caído o lento, y la auditoría posterior.
- Datos y clientes: si tu sitio quedó expuesto sin parche, asume compromiso hasta que pruebes lo contrario. Y ojo: la Ley 21.719 de datos personales entra en vigencia el 1 de diciembre de 2026, con multas de hasta 20.000 UTM (del orden de 1,5 millones de dólares) y la obligación de comunicar vulneraciones. Un WordPress viejo con PHP sin parche dejó de ser un problema técnico y pasó a ser un riesgo legal.
- Oportunidad local: hay pega real y poco glamorosa en auditar stacks PHP de pymes, ordenar contenedores con versiones pineadas y montar monitoreo de parches. Es el tipo de servicio que se vende solo después de un susto como este.
Qué haría yo esta semana
- Corre
php -ven cada servidor, contenedor y función lambda que tengas. No confíes en el tag: revisa la versión que responde. - Si estás en 8.2, 8.3, 8.4 u 8.5, actualiza ahora. Si estás en 7.x o 5.6, busca los backports de tu distro o ármate un plan de migración con fecha.
- Si no puedes parchear hoy: apaga
session.upload_progress.enabledy bloquea multipart en el proxy, sabiendo que se te van a caer formularios con archivos. - Revisa los logs de tus servidores por POST multipart raros, workers de php-fpm muriendo y archivos nuevos en carpetas de uploads. Los escáneres no se esconden mucho.
- Si el sitio estuvo expuesto sin parche, rota credenciales de base de datos, API y panel, y busca webshells. Parchear no saca a nadie que ya entró.
- Pregúntale a tu hosting dos cosas concretas: qué versión exacta de PHP corre tu sitio y en qué fecha la actualizaron. «Estamos al día» no es una respuesta.
Preguntas frecuentes
¿Me afecta si uso WordPress? Sí. WordPress es código PHP: si el PHP de abajo está viejo, el parche de plugins no te cubre. Actualiza PHP primero y plugins después.
¿Basta con actualizar el tema o los plugins? No. Este bug está en el intérprete, no en tu aplicación. Es la diferencia entre cambiar la cerradura y reforzar el edificio.
¿Me puede pasar algo si uso hosting compartido? Sí, y es el caso más común en Chile. El proveedor decide cuándo actualiza. Si no te puede decir la versión y la fecha, cámbiate o al menos exige la respuesta por escrito.
¿El bug afecta la línea de comandos? El vector es HTTP: alguien tiene que mandar el request que corrompe el estado. Un script CLI no recibe requests, así que no es la puerta de entrada; la que importa es la que atiende web.
¿Ya pasó lo peor? Nadie lo sabe todavía. La ventana de exposición fue real y los escaneos siguen. Lo que sí sabes: si actualizaste y verificaste la versión, estás del lado bueno.