LiteLLM 1.107.0 traía backdoor: la segunda del año en el proxy de moda
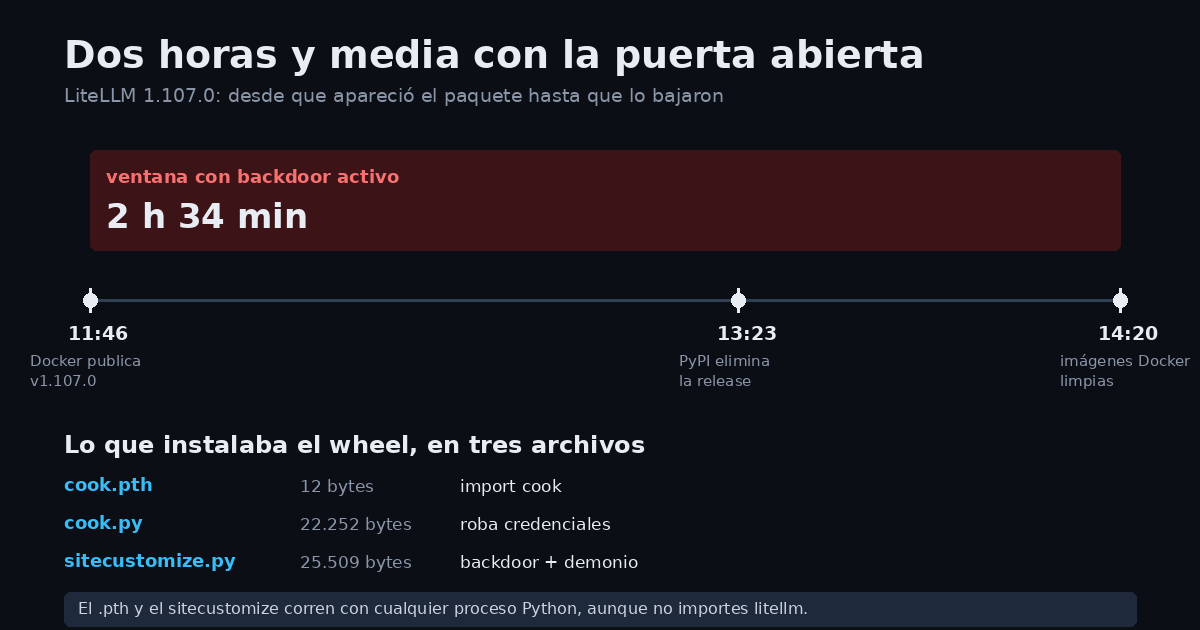
Pa los apurados: LiteLLM 1.107.0 en PyPI traía tres archivos que se cargan con cualquier proceso Python: un ladrón de credenciales y un backdoor que consulta un servidor cada hora. También llegó a las imágenes Docker latest. PyPI lo bajó a las 13:23 UTC y la ventana completa fue de dos horas y media.
El detalle que da rabia: no hay ningún commit con el código malicioso
Si vas al repositorio de LiteLLM y buscas «cook», no vas a encontrar nada. Y eso no significa que estés a salvo: significa que el ataque no pasó por un pull request.
Lo que encontró SafeDep es más fino. El pyproject.toml del source distribution de la 1.107.0 tiene una línea extra en la sección de maturin: data = "cook". Esa línea le dice al build que copie una carpeta cook/ dentro del wheel. La carpeta no está en el sdist, así que la línea es el único rastro visible. Y como ningún commit público tiene esa línea ni esa carpeta, la conclusión obvia es que los wheels se construyeron desde un árbol de código modificado por el atacante, en el pipeline privado de release.
Los tres archivos que quedaron en site-packages son: cook.pth (12 bytes, un import cook), cook.py (22.252 bytes, el ladrón) y sitecustomize.py (25.509 bytes, el cargador y el backdoor). Los dos primeros se cargan solos cada vez que arranca cualquier proceso Python del sistema, aunque ese proceso no importe LiteLLM ni sepa que existe. Ahí está la trampa: no tienes que usar la librería para que te toque.
Qué se lleva exactamente
- Llaves SSH y credenciales de nube.
- Secretos de CI/CD: tokens de GitHub, de runners, de pipelines.
- Tokens de herramientas de IA y las API keys que el proxy de LiteLLM guarda en su base de datos.
- Contraseñas guardadas en el navegador.
Todo se cifra y se manda a www.litellm[.]dev, un dominio que se parece al oficial pero no lo es. Además, el sitecustomize.py levanta un demonio que cada hora lee una dirección desde un archivo de GitHub, vuelve a correr el ladrón y se baja código nuevo. O sea, no es un robo de una vez: es una puerta que se queda abierta y se actualiza sola.
Por qué importa
Porque LiteLLM se volvió el pegamento estándar para hablar con varios proveedores de modelos: le pones tus llaves de OpenAI, Anthropic, Bedrock o Azure, y él enruta, mide y cobra. Es exactamente el lugar donde están las credenciales más caras de tu stack. Un backdoor ahí no te roba un password: te roba la tarjeta con la que pagas los tokens.
Y porque es la segunda vez en el año. Ya hubo un incidente de supply chain con LiteLLM en marzo, y la comunidad reaccionó igual: «migremos». Muchos no migraron. Los que se quedaron, esta vez se comieron el segundo susto.
¿Cómo entró? La parte que debería asustar a tu equipo
Según el informe de LiteLLM, el atacante tenía las credenciales de GitHub CLI de tres desarrolladores. ¿De dónde las sacó? De los logs de un despliegue interno de LiteLLM que estaba expuesto a internet. Con la cuenta de un dueño de la organización, pudo publicar el release.
Léelo de nuevo: no entraron por un zero-day ni por un bug del lenguaje. Entraron porque un servicio interno estaba mirando a la calle y sus logs tenían tokens. Es la misma historia de siempre con otro traje: la cadena de suministro se rompe por la puerta del costado, no por la fachada.
¿Un cooldown de 24 horas te habría salvado?
En este caso, sí: la versión maliciosa estuvo viva menos de tres horas. Si tu pipeline esperaba 24 horas antes de instalar una release nueva, te la perdías entera. Por eso el debate de los cooldowns volvió con fuerza, y por eso tiene sentido que herramientas como uv o npm traigan esa opción cada vez más a mano.
Pero el cooldown no es una bala de plata. Los ataques que se esconden durante meses existen, y un cooldown de un día no los ve. Además, bloquear todas las releases nuevas también te frena los parches de seguridad, que es justo lo que necesitas cuando hay un CVE crítico como el de PHP de esta misma semana. La respuesta honesta es capas: versión pineada con hash, un proxy interno que cachea paquetes, escaneo de dependencias y, para lo que de verdad importa, un equipo que sepa qué está instalando.
¿Sigo usando LiteLLM?
Depende de por qué lo usas. Si lo tienes solo para cambiar de proveedor con una línea, probablemente no necesitas un proxy que carga con miles de integraciones: hay alternativas más chicas, algunas en Go o Rust, y hasta un gateway propio de 300 líneas. Si lo usas por virtual keys, presupuestos, logging y ruteo, el reemplazo es más caro, y ahí la decisión es de riesgo aceptado, no de moda.
Lo que no es negociable: si tuviste la 1.107.0 instalada, el problema no se arregla desinstalando. Las credenciales ya salieron. Hay que rotarlas todas, empezando por las de nube y las de los proveedores de modelos.
Qué significa esto en Chile
- Precio: una API key de un proveedor de modelos filtrada se convierte en factura. En proyectos chicos, un fin de semana de uso descontrolado puede comerse el presupuesto del mes. Los topes de gasto y las virtual keys no son paranoia: son control de costos.
- Datos y clientes: si tu producto pasa datos de clientes por un gateway de LLM, ese gateway es parte de tu superficie de riesgo. Con la Ley 21.719 vigente desde diciembre, una brecha que exponga datos personales te obliga a notificar y te expone a multas de hasta 20.000 UTM.
- Oportunidad local: hay un nicho concreto en gestionar secretos y dependencias para startups que usan IA: rotación de llaves, proxies internos, inventario de paquetes y políticas de versiones. Es pega de consultoría que se vende sola después de una semana como esta.
Qué haría yo esta semana
- Busca
litellm==1.107.0en requirements, lockfiles y Dockerfiles. Revisa también las imágeneslatest,main-latestymain-stableque le hayas hecho pull entre 11:46 y 14:20 UTC del 21 de octubre. - Si la versión estuvo instalada, cambia ya: llaves SSH, credenciales de nube, tokens de CI/CD, API keys de proveedores de modelos y contraseñas del navegador del equipo que corrió el proceso.
- Revisa
site-packagesen tus entornos porcook.pth,cook.pyy unsitecustomize.pyque no reconozcas. Especialmente en imágenes viejas. - Pinea versiones con hash y activa un cooldown de 24 a 48 horas en tu gestor de paquetes. Sí, es un poco más lento; también es un poco menos caro que rotar todo.
- Pon tus llaves detrás de un gateway con virtual keys, presupuestos y logs. Si el gateway se compromete, al menos el daño tiene tope.
- Revisa qué servicios internos están expuestos a internet. Los logs de un LiteLLM mal cerrado fueron la puerta de entrada de esta historia.
Preguntas frecuentes
¿Me afecta si nunca importé litellm? Sí, si el paquete quedó instalado en el entorno. El .pth y el sitecustomize se ejecutan cuando arranca cualquier proceso Python de ese entorno. No necesitas llamar a la librería.
¿Las versiones anteriores están limpias? SafeDep dice que 1.106.2, 1.107.0rc1 y 1.107.0rc2 están limpias, igual que litellm-proxy-extras==0.4.110 y litellm-enterprise==0.1.78. Si puedes, quédate en una de esas mientras verificas.
¿Basta con desinstalar y reinstalar? No. El código malicioso ya corrió y ya mandó lo que encontró. La parte importante es la rotación de credenciales y la revisión de logs de acceso a tu nube.
¿Y si uso la imagen Docker oficial? Las imágenes v1.107.0, latest, main-latest y main-stable también traían el código entre 11:46 y 14:20 UTC. Revisa el digest, no el tag.