La clave privada era 4: el CA que se farreó la web entera
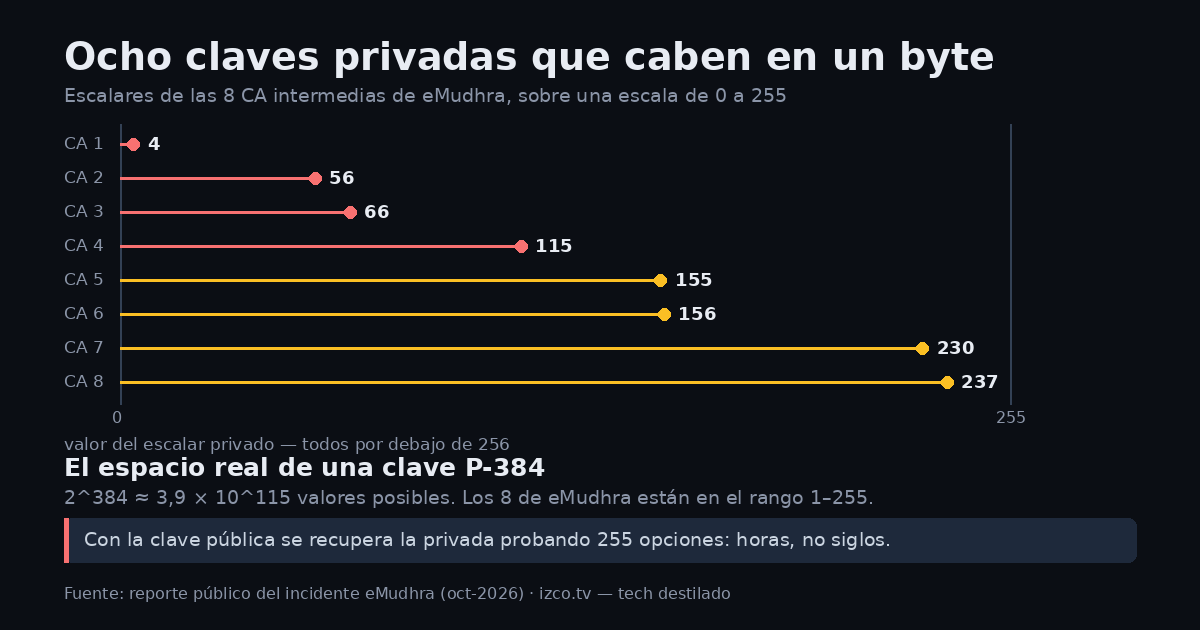
Pa los apurados: Ocho autoridades certificadoras intermedias de eMudhra quedaron con la clave privada al descubierto porque sus escalares caben en un byte: 4, 56, 66, 115, 155, 156, 230 y 237. Con eso se puede falsificar cualquier sitio. Los navegadores ya las bloquearon; el resto de tus equipos, no necesariamente.
La clave privada era «4» y no es talla
El reporte público está en emudhra.we-have-a-problem.com, un dominio tan honesto que da risa nerviosa. Ahí se explica lo que pasó: las claves privadas de ocho certificados intermedios de eMudhra se generaron mal, y como se generaron mal, cualquiera puede recuperarlas a partir del certificado público.
Los ocho valores son: 4, 56, 66, 115, 155, 156, 230 y 237. Todos menores que 256. En una curva P-384 la clave privada debería ser un número entre 1 y 2^384, o sea algo del orden de 10^115. Acá es un byte. Una de las claves es, literalmente, el número 4.
El certificado más antiguo de esos ocho se creó en abril de 2025. Estuvieron ahí un año y medio, sin que nadie los mirara.
Por qué importa
Porque una CA intermedia con la clave conocida puede firmar un certificado válido para cualquier dominio, y los clientes que confían en ella lo aceptan sin chistar. No necesitas hackear el banco: te paras en medio de la conexión con un certificado que dice «soy el banco» y el cliente te cree. Y ojo con el detalle: seis de las ocho son intermedias de TLS, las que sirven para hacerse pasar por cualquier sitio; las otras dos firman código y las confía Microsoft.
Y porque la respuesta del ecosistema fue rapidísima en el navegador y lentísima en todo lo demás. Firefox y Chrome bloquearon estos certificados desde el 17 de octubre, Apple desde el 19, Microsoft desde el 20. Eso cubre a la persona mirando una web. No cubre la impresora, la cámara, el POS, el medidor, el auto, el equipo médico ni el script de Python que se conecta a una API.
¿Fue un robo o fue un error de generación?
Error de generación, y de los feos. Según la explicación que eMudhra puso en el reporte de Mozilla, hubo una falla en el script del «key generation ceremony» de ese día: necesitaban exportar las llaves a centros de datos en EE.UU. y Europa —el argumento de la soberanía de datos— y para eso agregaron una prueba de wrap/unwrap. Ahí se coló un juego de llaves de prueba, y alguien firmó el CSR con esas.
El detalle que de verdad escalofría viene después: las listas de revocación (CRL) no quedaban bien firmadas con las llaves «buenas», así que las volvieron a firmar con las malas. O sea, el sistema les dijo «esta firma está mal» y la respuesta fue insistir con la llave equivocada hasta que pasó. Eso ya no es un accidente, es un proceso que no estaba mirando.
¿Y si nadie lo explotó?
Es la pregunta correcta y la respuesta es: probablemente no, al menos no contra navegadores. El programa de raíces de Chrome dijo que no había certificados de esas intermedias en los logs de Certificate Transparency antes del bloqueo, y sin entrada en CT un navegador moderno no confía en el certificado.
Pero CT solo prueba lo que pasa por navegadores. Un atacante con esa llave podía firmar un certificado, no publicarlo en ningún log y usarlo contra clientes que no revisan CT: curl, pip, un SDK, una app de escritorio, cualquier cosa con su propio trust store. Ahí no hay rastro y no hay juez.
¿Cuánto tarda en llegar el arreglo a todas partes?
Depende del cliente, y ahí está el problema real. Go, Rust (rustls-webpki), Python (certifi), Homebrew y Electron tuvieron que sacar versiones nuevas, porque cada uno lleva su propia copia del store. En Windows el bloqueo llegó a nivel de sistema; en Linux no existe una revocación de intermedias a nivel de plataforma, así que cada librería se arregla sola.
Y en IoT no llega nunca. Los certificados de esas intermedias vencen alrededor de 2039. Cualquier dispositivo que no reciba firmware nuevo va a seguir confiando en una cadena que cualquiera puede firmar, hasta esa fecha.
¿Se muere eMudhra por esto?
Ya no es un «están evaluando». Mozilla decidió la remoción de emergencia de emSign ECC Root CA - G3 del store: el bug de NSS que la saca ya está cerrado, y en el mismo hilo le pidieron a eMudhra cortar la emisión de todas las intermedias que cuelgan de esa raíz. La CA contestó que ya la cortó. Chrome se comprometió a seguir el mismo camino. La raíz RSA, la G1, por ahora se queda adentro.
El tamaño del enredo lo puso la propia CA: cerca de 30 mil certificados para migrar, y el 97% llegó por ACME. O sea, la mayoría se renueva sola; la cola que duele es la que se emitió a mano y no tiene botón para rotar. Y el precedente pesa: DigiNotar terminó con la empresa cerrada. La diferencia es que acá no hubo un ataque, fue negligencia operativa documentada por escrito, con Excel adjunto.
El alcance tampoco es menor: eMudhra opera también como CERTInext, que este año se convirtió en la CA de InCommon, la federación que usan un montón de universidades en Estados Unidos. Si tienes un hijo estudiando allá, su universidad probablemente está en la lista de clientes que tiene que rotar certificados.
Qué significa esto en Chile
- Precio: si tu certificado TLS lo emitió un revendedor de eMudhra, te toca reemitir y reinstalar. Si no, tu costo es tiempo: revisar qué trust stores usan tus apps y actualizarlos. Los parches de Go, certifi y rustls son gratis; el rato de alguien revisando flotas no.
- Datos y clientes: el riesgo local no está en la web bonita, está en la flota. POS, balanzas, cámaras, control de acceso, equipos de laboratorio y software industrial con años sin actualizar. Todos esos hablan TLS, muchos con trust store propia y ninguno va a recibir un parche del fabricante.
- Oportunidad local: hay pega concreta en inventariar trust stores: qué versión de certifi corre cada servicio, qué imagen base trae Go, qué apps Electron andan dando vueltas. Es auditoría aburrida, se cobra bien y casi nadie la tiene hecha.
Qué haría yo esta semana
- Corre el test:
curl https://dv-g3b-emudhra.we-have-a-problem.com/. Si devuelve un error de certificado, ese cliente ya no confía en las intermedias comprometidas. Si devuelve contenido, estás expuesto. - Actualiza certifi, Go, rustls-webpki y Electron en todos los servicios. Empieza por lo que habla con bancos y pasarelas de pago.
- Haz una lista de dispositivos IoT y equipos de planta que se conectan a internet o a APIs críticas. Esa lista es tu riesgo real hasta 2039.
- Revisa si algún proveedor te emitió certificados con esta cadena. Si sí, pide reemisión por escrito y guarda el correo.
- Si tienes pinning o CAA en tus dominios, verifica que la CA que dejaste autorizada siga siendo la que usas.
- Documenta el barrido. Cuando llegue el próximo CA con la clave «4», vas a querer tener el procedimiento listo.
Preguntas frecuentes
¿Estoy expuesto si uso Chrome o Firefox? No por el navegador: los tres grandes ya bloquearon estas intermedias. El hueco está en todo lo que no es navegador.
¿Puedo desconectar mi empresa de estas CA hoy? Sí. En Linux es editar el bundle (/etc/ssl/certs) o usar certctl untrust donde exista; en Windows y macOS el bloqueo ya viene aplicado. El problema son los binarios que traen su propio store.
¿Certificate Transparency me salva? Solo si el cliente la revisa. La mayoría de las herramientas de línea de comando no lo hace, y ahí es donde esta falla se vuelve invisible.
¿Cómo pudo pasar algo tan básico? Porque el proceso dependía de un script y de que alguien mirara el resultado. La ceremonia de llaves existe justamente para que no haya improvisación; acá hubo una «desviación aprobada» para exportar llaves, y con eso se cayó el control.