Hackearon OpenCode Console: cómo saber si tus llaves API quedaron expuestas
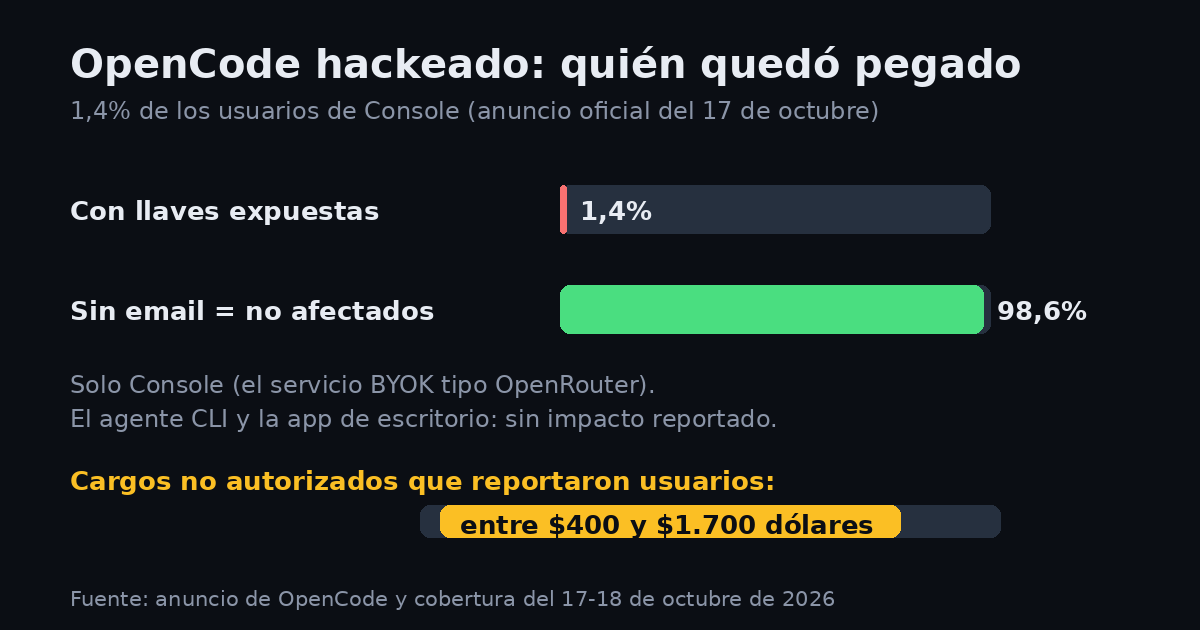
Al tiro, sin rodeos: Hackearon OpenCode Console, el servicio web donde guardas tus llaves API, y expusieron credenciales de OpenAI, Anthropic y Google del 1,4% de sus usuarios. El agente CLI de OpenCode, el que corre en tu terminal, no fue tocado. Acá te decimos si te tocó, qué hacer con tus llaves y por qué el "ataque de destilación" del anuncio generó más dudas que certezas.
El hackeo que confundió a medio internet
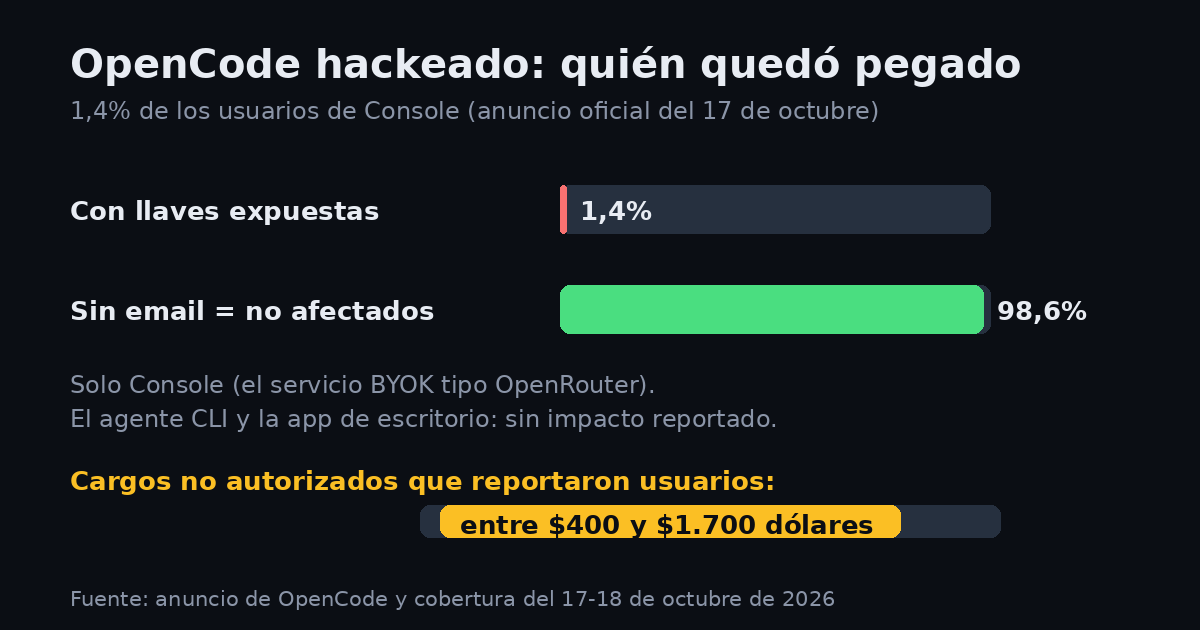
El 17 de octubre el equipo de OpenCode publicó el anuncio: acceso no autorizado a un sistema legacy que estaban por jubilar, relacionado con "un ataque de destilación a gran escala". Las llaves de proveedores externos guardadas en workspaces de Console quedaron potencialmente expuestas. Avisaron por email a los afectados: si no recibiste correo, no estabas en la lista. El incidente seguía abierto mientras escribimos esto, y en la cobertura hay usuarios con cargos fraudulentos en sus cuentas de proveedores.
El primer problema fue de nombres. OpenCode son cuatro weás distintas: el CLI que corres en tu máquina, la app de escritorio, Zen (su pasarela de modelos) y Console, un servicio web donde subes las llaves de tus propios proveedores para que la plataforma las use por ti, estilo OpenRouter. El anuncio decía "OpenCode" a secas, y la mitad del hilo entendió que le habían hackeado el CLI. Falso: quien usa el agente local con sus propias credenciales no tiene impacto conocido. Console es además el producto con menos documentación de la casa, así que la confusión la bautizó el propio equipo.
Lo que sí quedó claro: esto fue un robo de credenciales, no un bug del software open source. Console funciona como BYOK (bring your own key): le entregas tu llave de Anthropic u OpenAI a un tercero para que orqueste todo. O sea, el equivalente a darle tu tarjeta a un mesero para que pida por ti. Funciona hasta que al mesero lo asaltan.
Por qué importa
Porque es la primera vez que un hackeo masivo de llaves API de IA sale a la luz con nombre y todo, y porque el botín ya no son tarjetas de crédito: son tokens. Los atacantes usaron las llaves para quemar créditos ajenos, con cargos reportados que van de 400 a 1.700 dólares por usuario. Si tu flujo de trabajo depende de un agente conectado a un servicio hosteado, tus credenciales son la superficie de ataque, y la mayoría de nosotros nunca la pensó así.
Y porque el mal manejo de la comunicación hizo más daño que el hackeo mismo. Entre el nombre confuso, la falta de postmortem y un hilo de HN que hubo que descifrar a mano, la marca quedó golpeada. La lección de crisis comunicacional es gratis: si tu producto se llama igual que tu servicio comprometido pero son cosas distintas, dilo en el primer mensaje, no en el séptimo comentario.
¿Qué es eso del "ataque de destilación"?
Buzzword del año, ojo con él. Destilación en machine learning es cuando tomas las respuestas de un modelo potente y las usas para entrenar uno más chico. Un "ataque de destilación", en la jerga del anuncio, sería usar llaves robadas para generar a escondidas miles de respuestas de modelos de punta y entrenar con ellas. La comunidad se lo tomó con escepticismo: nadie sabe todavía qué hicieron exactamente con las llaves, y varios pidieron lo mínimo: un dataset abierto con las queries del atacante para analizarlas en comunidad, no un resumen corporativo. Mientras tanto, la lectura más simple que circuló es arbitraje y reventa: quemaron los créditos en uso intensivo o los revendieron, como se roba y revende cualquier cosa de valor en el mercado negro.
¿Tienes que hacer algo hoy mismo?
Si nunca subiste llaves a OpenCode Console: nada, sigue de largo. Si te llegó el email de OpenCode: rota ya las llaves de Anthropic, OpenAI y Google que tengas en cualquier panel, no solo en Console. Revisa el historial de uso en el dashboard de cada proveedor buscando actividad que no reconoces, fija límites de gasto por llave, y si usas otros servicios del mismo estilo, pregunta en serio dónde guardan tus credenciales y qué tan preparados están para un incidente. Un usuario despertó con la llave de OpenCode Go revocada de un día para otro, medida preventiva o señal de problema más hondo, nadie lo confirmó. Rotar cuesta cinco minutos; descubrir el cargo en noviembre, un rato más feo.
¿Deberían las APIs tener un botón de autodestrucción?
La propuesta más discutida: que toda API tenga un endpoint para invalidar llaves comprometidas al tiro, sin esperar al dueño. Suena filete, pero el debate se puso bueno. La contra más sólida: convertirías cualquier filtración en un arma de denegación de servicio, porque cualquiera que encuentre una llave pública podría tumbar el sistema de otro con una llamada. El precedente ya existe: GitHub escanea repos públicos y revoca automáticamente las llaves de sus socios, y AWS prefiere "cuarentena" (bloquear acciones específicas) antes que revocar completo, precisamente porque ni ellos se la juegan por el apagón total. El punto medio que quedó flotando: reportar y que el proveedor decida, no dar el botón a cualquiera.
Qué significa esto en Chile
- Precio: los cargos fraudulentos reportados andan entre 400 y 1.700 dólares por usuario. Si facturas en dólares tus APIs, una llave filtrada puede vaciarte el límite de la tarjeta en horas. Límite de gasto bajo por defecto, siempre: es gratis.
- Datos/clientes: si desarrollas para clientes y usas pasarelas tipo OpenRouter o Console para orquestar modelos, tus contratos deberían decir quién responde por una filtración de llaves. En BYOK el proveedor no te va a reembolsar: el gasto corre por tu cuenta, y el cliente no va a distinguir quién perdió la llave.
- Oportunidad local: auditoría exprés de "dónde viven tus llaves" es una pega que nadie está ofreciendo en el mercado local y toda empresa que se mescle con agentes IA va a necesitar este año. Un checklist de una página: qué se guarda, dónde, con qué límites, quién la rota.
Qué haría yo esta semana
- Inventario de llaves en 20 minutos: lista todo lo que tengas en paneles de terceros (Console, OpenRouter, pasarelas varias) y qué límite tiene cada una. Lo que no uses, elimínalo, no lo dejes dormido.
- Activa el límite de gasto más bajo razonable en OpenAI, Anthropic y Google. La idea es que una llave robada se quede seca antes de que notes algo.
- Si usas agentes de código, revisa qué credenciales puede leer tu agente (archivos .env incluidos) y separa las llaves de desarrollo de las de producción. Un agente con acceso total a tu entorno es una llave maestra con patas.
- Para orquestación seria, monta tu propia pasarela (LiteLLM u otra self-hosted) en vez de subir llaves a un tercero: mismos beneficios, y las credenciales nunca salen de tu infra.
Preguntas frecuentes
¿Usé OpenCode todo el día, estoy comprometido?
Si solo usaste el CLI o la app de escritorio con tus propias llaves, no hay impacto conocido: el hackeo fue al servicio web Console. La prueba práctica que dio OpenCode: a quien no le llegó email, no lo afectaron.
¿Qué hago si me llegó el email de OpenCode?
Rota las llaves afectadas en el dashboard de cada proveedor, actualiza las apps que las usan y revisa el historial de uso completo. Si hay cargos que no reconoces, reclama al proveedor por soporte: hay casos reportados con respuesta, aunque nadie promete reembolso.
¿El ataque de destilación me puede hackear a mí?
No es un virus ni una técnica que salte de máquina en máquina: es el uso que le dieron a las llaves robadas. El riesgo para ti sigue siendo el de siempre: dónde dejas tus credenciales y con qué límites.
¿OpenRouter y otros servicios tienen el mismo riesgo?
El mismo modelo de negocio, sí: cualquier servicio donde subes tu llave API concentra ese riesgo. La diferencia está en la higiene: políticas claras, ToS que expliquen el almacenamiento, límites, y sobre todo qué plan tienen cuando les pasa esto. Hoy varios tienen mejor documentación que Console.
Fuentes
- Anuncio oficial de OpenCode sobre el breach (post del 17 de octubre, con el 1,4% de usuarios afectados)
- Notebookcheck: OpenCode hacked, users urged to revoke their API keys (cobertura del incidente en curso)
- Documentación de OpenCode Console (qué es el servicio afectado)